Luật Bảo vệ dữ liệu cá nhân 2026 và dữ liệu khách hàng thành viên chuỗi nhà hàng
Từ 1/1/2026, Luật Bảo vệ dữ liệu cá nhân (Luật 91/2025/QH15) đặt chuỗi nhà hàng trước bài toán: dữ liệu thành viên, lịch sử đặt bàn, sở thích món ăn nằm ở đâu và ai chịu trách nhiệm? Bài viết phân tích nghĩa vụ pháp lý, rủi ro vận hành và mô hình lưu trữ tập trung tại trụ sở doanh nghiệp — nơi dữ liệu thuộc về chính bạn, kết nối chi nhánh qua VPN, lỗi hiển thị ngay để không đánh đổi niềm tin khách hàng.
Luật Bảo vệ dữ liệu cá nhân 2026 (Luật số 91/2025/QH15) có hiệu lực từ ngày 1/1/2026, lần đầu tiên đặt dữ liệu khách hàng thành viên của chuỗi nhà hàng vào khuôn khổ pháp lý có chế tài. Với CEO, CFO và Giám đốc IT, câu hỏi không còn là “có cần tuân thủ không” mà là “dữ liệu đang nằm ở đâu, ai giữ chìa khóa, và khi có sự cố thì bao lâu chúng ta biết?”. Bài viết này phân tích nghĩa vụ cụ thể của chuỗi F&B, đồng thời đề xuất mô hình lưu trữ tập trung tại trụ sở doanh nghiệp — nơi chủ quyền dữ liệu thuộc về chính bạn.
TL;DR · Trả lời nhanh
Luật Bảo vệ dữ liệu cá nhân 2026 (Luật 91/2025/QH15) có hiệu lực 1/1/2026 buộc chuỗi nhà hàng phải kiểm soát dữ liệu thành viên như tài sản có trách nhiệm pháp lý. Giải pháp bền vững là đặt máy chủ VietPOS tại trụ sở doanh nghiệp, chi nhánh kết nối qua VPN, dữ liệu không rời khỏi hạ tầng của bạn, lỗi kết nối hiển thị tức thì thay vì treo âm thầm.
Mục lục
- Luật Bảo vệ dữ liệu cá nhân 2026 là gì và vì sao chuỗi nhà hàng phải quan tâm?
- Dữ liệu khách hàng thành viên của chuỗi nhà hàng gồm những gì?
- Nghĩa vụ pháp lý nào áp lên chủ doanh nghiệp chuỗi F&B?
- Mô hình lưu trữ nào giúp chuỗi nhà hàng kiểm soát dữ liệu tốt nhất?
- Nguyên tắc vận hành: lỗi phải lộ ra ngay, không treo âm thầm
- Bảng tóm tắt: thuật ngữ và nghĩa vụ cần nhớ
- Sai lầm thường gặp của chủ doanh nghiệp chuỗi F&B
- Checklist tuân thủ cho chuỗi nhà hàng trong 6 tháng đầu 2026
- Câu hỏi thường gặp
Luật Bảo vệ dữ liệu cá nhân 2026 là gì và vì sao chuỗi nhà hàng phải quan tâm?
Luật Bảo vệ dữ liệu cá nhân 2026 là gì và vì sao chuỗi nhà hàng phải quan tâm?
Luật Bảo vệ dữ liệu cá nhân 2026 là đạo luật quy định quyền của chủ thể dữ liệu, nghĩa vụ của tổ chức xử lý dữ liệu và chế tài khi vi phạm, có hiệu lực từ 1/1/2026. Chuỗi nhà hàng thu thập số điện thoại, ngày sinh, lịch sử đặt bàn, sở thích món ăn của khách hàng thành viên — tất cả đều là dữ liệu cá nhân, nên doanh nghiệp trở thành bên kiểm soát dữ liệu có trách nhiệm pháp lý.
Dữ liệu cá nhân trong chuỗi nhà hàng bao gồm: họ tên, số điện thoại, email, ngày sinh, địa chỉ, lịch sử giao dịch, sở thích món, dị ứng thực phẩm, hình ảnh camera, và thông tin thanh toán. Mỗi trường dữ liệu đều cần cơ sở pháp lý để thu thập và lưu trữ.
Khác với doanh nghiệp đơn lẻ, chuỗi nhà hàng đối mặt với bài toán dữ liệu phân tán: mỗi chi nhánh lưu một phần, nhân viên thu ngân có thể trích xuất danh sách khách, và khi khách yêu cầu xóa dữ liệu, không ai chắc dữ liệu đã bị xóa ở tất cả điểm. Đây chính là điểm mà cơ quan quản lý sẽ kiểm tra đầu tiên.
Dữ liệu khách hàng thành viên của chuỗi nhà hàng gồm những gì?
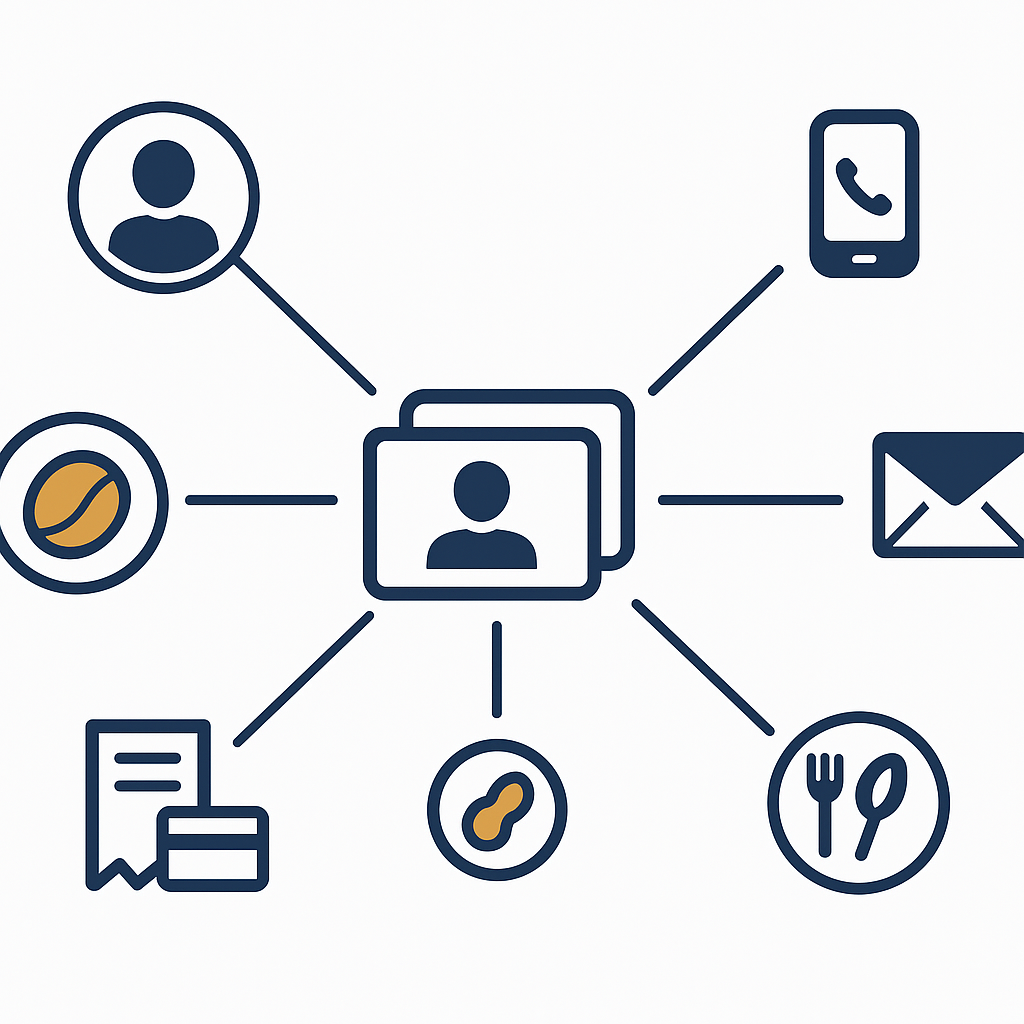
Dữ liệu thành viên của chuỗi nhà hàng thường gồm bốn nhóm: định danh (tên, số điện thoại, email, ngày sinh), giao dịch (lịch sử đặt bàn, món đã gọi, số tiền, phương thức thanh toán), hành vi (tần suất ghé, khung giờ ưa thích, phản hồi khảo sát) và nhạy cảm (dị ứng thực phẩm, ghi chú phục vụ). Nhóm cuối cùng cần bảo vệ nghiêm ngặt nhất vì liên quan sức khỏe.
- Nhóm định danh: họ tên, số điện thoại, email, ngày sinh — cần sự đồng ý rõ ràng khi thu thập.
- Nhóm giao dịch: lịch sử đặt bàn, hóa đơn, điểm tích lũy — thường được dùng cho phân tích nhưng vẫn là dữ liệu cá nhân khi gắn với một người.
- Nhóm hành vi: tần suất ghé, món ưa thích, phản hồi — dùng cho cá nhân hóa marketing, cần minh bạch mục đích.
- Nhóm nhạy cảm: dị ứng thực phẩm, ghi chú sức khỏe — nếu rò rỉ có thể gây hậu quả trực tiếp, cần phân quyền chặt.
Thực tế tại nhiều chuỗi, bốn nhóm này nằm rải rác ở phần mềm POS, file Excel của bộ phận marketing, và ứng dụng giao hàng. Việc hợp nhất chúng về một nơi có kiểm soát là bước đầu tiên của tuân thủ.
Nghĩa vụ pháp lý nào áp lên chủ doanh nghiệp chuỗi F&B?
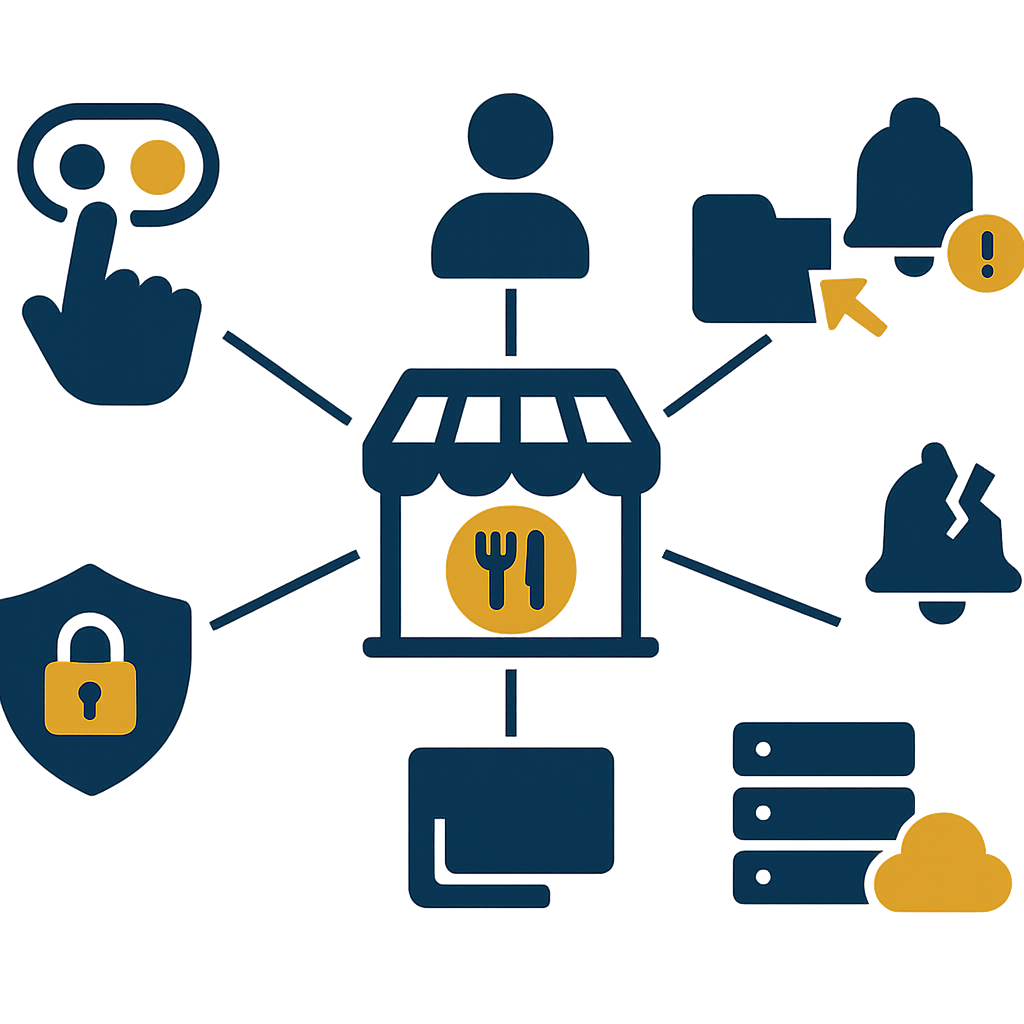
Chủ doanh nghiệp chuỗi F&B phải đảm bảo bốn nghĩa vụ chính: (1) có sự đồng ý hợp lệ khi thu thập dữ liệu thành viên; (2) cho phép khách hàng truy cập, chỉnh sửa, xóa dữ liệu của họ; (3) thông báo khi xảy ra vi phạm dữ liệu; (4) chứng minh được biện pháp bảo vệ phù hợp. Thiếu bất kỳ nghĩa vụ nào đều có thể bị xử lý theo luật.
Điểm khó là nghĩa vụ thứ tư: “chứng minh được biện pháp bảo vệ”. Nếu dữ liệu nằm trên máy chủ của bên thứ ba, doanh nghiệp vẫn phải chịu trách nhiệm trước khách hàng và cơ quan quản lý. Hợp đồng với nhà cung cấp phần mềm không thay thế được trách nhiệm của chủ dữ liệu. Vì vậy, nhiều chuỗi F&B đang chuyển sang mô hình tự vận hành máy chủ để kiểm soát hoàn toàn.
Đồng ý thu thập dữ liệu: cần rõ ràng, không mặc định
Khách hàng đăng ký thành viên tại quầy cần được biết dữ liệu dùng cho mục đích gì, lưu bao lâu và có thể rút lại đồng ý. Một biểu mẫu giấy hoặc form điện tử ghi rõ mục đích là đủ, nhưng phải lưu được bằng chứng đồng ý. Hệ thống POS có chức năng ghi nhận thời điểm và nội dung đồng ý sẽ giúp doanh nghiệp trả lời cơ quan quản lý nhanh chóng.
Quyền xóa dữ liệu và bài toán dữ liệu phân tán
Khi khách yêu cầu xóa, doanh nghiệp phải xóa ở mọi nơi dữ liệu tồn tại. Với chuỗi nhiều chi nhánh, nếu mỗi chi nhánh giữ một bản sao, việc xóa triệt để gần như không thể. Ngược lại, nếu dữ liệu tập trung tại máy chủ trụ sở, một lệnh xóa có hiệu lực toàn hệ thống. Đây là lợi ích vận hành trực tiếp của mô hình lưu trữ tập trung.
Mô hình lưu trữ nào giúp chuỗi nhà hàng kiểm soát dữ liệu tốt nhất?
Có ba mô hình phổ biến: lưu trên đám mây công cộng (dữ liệu đặt trên hạ tầng nhà cung cấp), lưu phân tán tại từng chi nhánh, và lưu tập trung trên máy chủ đặt tại trụ sở doanh nghiệp. Mô hình thứ ba — VietPOS cài trên máy chủ riêng của doanh nghiệp — cho phép chủ doanh nghiệp nắm toàn bộ dữ liệu, kiểm soát truy cập và chứng minh biện pháp bảo vệ với cơ quan quản lý.
Trong mô hình này, một máy chủ VietPOS được đặt tại trụ sở của chính doanh nghiệp. Các cửa hàng trong chuỗi kết nối về máy chủ để ghi nhận giao dịch, tra cứu thành viên và đồng bộ menu. Dữ liệu nằm trên máy của khách hàng — không đi qua hạ tầng của bên thứ ba. Doanh nghiệp toàn quyền quyết định sao lưu, thời gian lưu trữ và ai được truy cập.
Để bảo vệ kết nối, các cửa hàng kết nối về trụ sở qua mạng riêng ảo (VPN). Máy chủ không mở cổng ra internet, nên bề mặt tấn công bị thu hẹp đáng kể. Nhân viên chỉ truy cập được hệ thống khi đã xác thực trong mạng nội bộ ảo, giảm rủi ro lộ dữ liệu từ xa — một trong những nguyên nhân vi phạm phổ biến.
Nguyên tắc vận hành: lỗi phải lộ ra ngay, không treo âm thầm
Trong chuỗi nhà hàng, một lỗi kết nối âm thầm có thể khiến bếp không nhận được order, thu ngân tưởng đã in bill, và khách chờ đợi mà không ai biết. Nguyên tắc thiết kế đúng là: mọi lỗi phải hiển thị ngay lập tức để nhân viên xử lý, thay vì hệ thống treo và tiếp tục giả định giao dịch đã thành công.
Với mô hình máy chủ tại trụ sở, khi một cửa hàng mất kết nối, màn hình POS báo rõ trạng thái mất kết nối. Nhân viên biết cần chuyển sang quy trình dự phòng hoặc liên hệ bộ phận IT. Quan trọng hơn, hệ thống không ghi nhận một đơn hàng “ảo” rồi sau đó tự đồng bộ khi có mạng trở lại — điều có thể dẫn đến sai lệch doanh thu và dữ liệu khách hàng. Nguyên tắc này đánh đổi một chút phiền toái tức thời để lấy sự minh bạch trong vận hành.
Đối với dữ liệu cá nhân, nguyên tắc này còn quan trọng hơn: nếu một giao dịch cập nhật điểm thành viên bị treo âm thầm, khách có thể mất điểm mà không biết, hoặc hệ thống ghi nhận sai lịch sử. Khi lỗi lộ ra ngay, doanh nghiệp có cơ hội sửa trước khi khách phàn nàn, đồng thời giữ được tính toàn vẹn của dữ liệu — yếu tố mà cơ quan quản lý đánh giá khi kiểm tra.
Bảng tóm tắt: thuật ngữ và nghĩa vụ cần nhớ
Bảng dưới đây tóm tắt các thuật ngữ chính trong Luật Bảo vệ dữ liệu cá nhân 2026 và cách hiểu thực tế cho chuỗi nhà hàng, kèm ví dụ minh họa để lãnh đạo doanh nghiệp nắm nhanh khi làm việc với bộ phận pháp chế và IT.
| Thuật ngữ | Định nghĩa ngắn | Ví dụ trong chuỗi nhà hàng |
|---|---|---|
| Chủ thể dữ liệu | Cá nhân mà dữ liệu mô tả | Khách hàng thành viên đặt bàn qua app |
| Bên kiểm soát dữ liệu | Tổ chức quyết định mục đích và cách xử lý dữ liệu | Chuỗi nhà hàng thu thập số điện thoại khách |
| Bên xử lý dữ liệu | Tổ chức xử lý dữ liệu thay cho bên kiểm soát | Nhà cung cấp phần mềm POS, đơn vị giao hàng |
| Sự đồng ý | Chấp thuận rõ ràng, tự nguyện, có thể rút lại | Khách tick chọn nhận khuyến mãi khi đăng ký thẻ |
| Quyền xóa | Chủ thể yêu cầu xóa dữ liệu không còn cần thiết | Khách gọi hotline yêu cầu xóa tài khoản thành viên |
| Vi phạm dữ liệu | Sự cố lộ, mất hoặc truy cập trái phép dữ liệu | Nhân viên nghỉ việc sao chép danh sách khách |
Sai lầm thường gặp của chủ doanh nghiệp chuỗi F&B
Ba sai lầm phổ biến nhất là: nghĩ rằng dữ liệu trên đám mây là trách nhiệm của nhà cung cấp; cho rằng dữ liệu thành viên chỉ là tài sản marketing nên không cần bảo vệ; và không có quy trình xử lý khi khách yêu cầu xóa dữ liệu. Mỗi sai lầm đều có thể dẫn đến chế tài hoặc mất niềm tin khách hàng.
- Đổ trách nhiệm cho nhà cung cấp phần mềm: Hợp đồng không thay thế trách nhiệm pháp lý của chủ dữ liệu. Khi có sự cố, chuỗi nhà hàng vẫn là bên bị hỏi đầu tiên.
- Coi dữ liệu thành viên là tài sản vô hạn: Lưu dữ liệu mãi mãi mà không có thời hạn lưu trữ, không có cơ chế xóa định kỳ, làm tăng rủi ro và vi phạm nguyên tắc tối thiểu hóa dữ liệu.
- Không có quy trình xóa dữ liệu: Khi khách yêu cầu xóa, nhân viên không biết chuyển cho ai, hoặc xóa ở một hệ thống nhưng quên hệ thống khác.
- Phân quyền quá rộng: Mọi nhân viên đều xem được toàn bộ dữ liệu khách, kể cả số điện thoại và ghi chú dị ứng, tạo lỗ hổng nội bộ khó kiểm soát.
- Không kiểm tra kết nối: Hệ thống treo âm thầm khi mất mạng khiến dữ liệu giao dịch và điểm thành viên bị sai lệch mà không ai phát hiện.
Checklist tuân thủ cho chuỗi nhà hàng trong 6 tháng đầu 2026
Một lộ trình 6 tháng khả thi gồm: rà soát dữ liệu đang lưu ở đâu, chuẩn hóa biểu mẫu đồng ý, thiết lập quy trình xóa dữ liệu, phân quyền truy cập theo vai trò, và chọn mô hình lưu trữ phù hợp. Mỗi bước cần có người chịu trách nhiệm và bằng chứng thực hiện để xuất trình khi cần.
- Tháng 1 — Rà soát: Liệt kê mọi nơi dữ liệu khách hàng thành viên đang tồn tại (POS, file Excel, ứng dụng giao hàng, CRM).
- Tháng 2 — Chuẩn hóa đồng ý: Cập nhật biểu mẫu đăng ký thành viên, ghi rõ mục đích, thời hạn lưu trữ và cách rút lại đồng ý.
- Tháng 3 — Quy trình xóa: Thiết lập kênh tiếp nhận yêu cầu xóa và quy trình xóa trên toàn hệ thống trong thời hạn cam kết.
- Tháng 4 — Phân quyền: Giới hạn quyền truy cập theo vai trò, ghi nhận lịch sử truy cập dữ liệu nhạy cảm.
- Tháng 5 — Hạ tầng: Đánh giá mô hình lưu trữ, ưu tiên máy chủ đặt tại trụ sở doanh nghiệp, kết nối chi nhánh qua VPN.
- Tháng 6 — Kiểm tra: Diễn tập tình huống mất kết nối, kiểm tra lỗi có hiển thị ngay không, và rà soát lại toàn bộ bằng chứng tuân thủ.
Câu hỏi thường gặp
Luật Bảo vệ dữ liệu cá nhân 2026 có áp dụng cho chuỗi nhà hàng nhỏ không?
Có. Luật áp dụng cho mọi tổ chức thu thập và xử lý dữ liệu cá nhân, không phân biệt quy mô. Chuỗi nhà hàng dù ít chi nhánh vẫn phải có sự đồng ý, cho phép khách xóa dữ liệu và thông báo khi có vi phạm. Điều khác biệt là mức độ phức tạp trong vận hành, không phải nghĩa vụ pháp lý.
Dữ liệu khách hàng thành viên có được xem là tài sản của doanh nghiệp không?
Doanh nghiệp có quyền sử dụng dữ liệu cho mục đích đã được khách đồng ý, nhưng không có quyền sở hữu tuyệt đối. Khách hàng vẫn là chủ thể dữ liệu và có quyền yêu cầu truy cập, chỉnh sửa hoặc xóa. Vì vậy, doanh nghiệp cần quản lý dữ liệu như tài sản có điều kiện, không phải tài sản tự do định đoạt.
Nếu dùng phần mềm POS trên đám mây, doanh nghiệp có vi phạm luật không?
Không tự động vi phạm, nhưng doanh nghiệp phải đảm bảo nhà cung cấp có biện pháp bảo vệ phù hợp và hợp đồng quy định rõ trách nhiệm. Tuy nhiên, khi dữ liệu nằm ngoài hạ tầng của doanh nghiệp, việc chứng minh kiểm soát và xóa dữ liệu triệt để trở nên khó khăn hơn. Nhiều chuỗi chọn máy chủ tại trụ sở để giảm rủi ro này.
Máy chủ đặt tại trụ sở doanh nghiệp có an toàn hơn đám mây không?
An toàn phụ thuộc vào cách vận hành. Máy chủ tại trụ sở cho phép doanh nghiệp kiểm soát vật lý, phân quyền rõ ràng và không chia sẻ hạ tầng với bên khác. Khi kết nối chi nhánh qua VPN và không mở cổng ra internet, bề mặt tấn công giảm đáng kể. Đổi lại, doanh nghiệp cần có bộ phận IT hoặc đối tác vận hành đáng tin cậy.
Khi mất kết nối giữa cửa hàng và trụ sở, dữ liệu khách có bị mất không?
Với nguyên tắc lỗi phải lộ ra ngay, hệ thống báo mất kết nối để nhân viên xử lý theo quy trình dự phòng. Dữ liệu đã ghi nhận tại trụ sở vẫn an toàn; giao dịch phát sinh trong thời gian mất kết nối được xử lý theo hướng dẫn nội bộ, không tự động đồng bộ ngầm. Cách này đảm bảo tính toàn vẹn và giúp doanh nghiệp kiểm soát được dữ liệu phát sinh.
Chuỗi nhà hàng cần lưu dữ liệu khách hàng bao lâu?
Luật yêu cầu lưu dữ liệu không lâu hơn mức cần thiết cho mục đích đã đồng ý. Doanh nghiệp nên xây dựng chính sách lưu trữ theo nhóm dữ liệu: dữ liệu giao dịch phục vụ kế toán có thời hạn riêng, dữ liệu marketing nên xóa khi khách rút đồng ý hoặc sau một khoảng thời gian không tương tác. Chính sách này cần được thông báo công khai.
Làm sao để chứng minh doanh nghiệp đã tuân thủ khi cơ quan quản lý kiểm tra?
Doanh nghiệp cần lưu bằng chứng đồng ý, nhật ký truy cập dữ liệu, quy trình xử lý yêu cầu xóa, và tài liệu mô tả biện pháp bảo vệ. Với mô hình máy chủ tại trụ sở, việc xuất trình nhật ký truy cập và phạm vi dữ liệu lưu trữ trở nên rõ ràng hơn. Chuẩn bị từ đầu giúp giảm áp lực khi có kiểm tra đột xuất.
Chuỗi nhà hàng muốn rà soát mô hình lưu trữ dữ liệu khách hàng thành viên trước mốc 1/1/2026 có thể liên hệ VietPOS.AI qua hotline 0796 700 777 hoặc email [email protected] để được tư vấn mô hình máy chủ đặt tại trụ sở doanh nghiệp, kết nối chi nhánh qua VPN và nguyên tắc vận hành lỗi hiển thị tức thì.